Informationssicherheit für KMU in Österreich

Sicherheit und Compliance ohne kompliziert zu werden

Für österreichische Klein- und Mittelbetriebe: Wir machen NIS2, ISO 27001 und Informationssicherheit verständlich und setzen mit Ihnen um, was Ihr Unternehmen wirklich braucht – pragmatisch, prüfungssicher und ohne Fachchinesisch.

Was wir tun

Organisatorische Informationssicherheit für KMU – von der ersten Analyse bis zur Zertifizierung.

ISO 27001: Managementsystem für Informationssicherheit (ISMS)

Wir bauen mit Ihnen ein Managementsystem für Informationssicherheit auf, das zu Ihrer Größe und Branche passt – mit Richtlinien, klaren Zuständigkeiten, Abläufen und einer Risikoanalyse.

Mehr erfahren

NIS2 / NISG 2026: Betroffenheit klären & umsetzen

Wir klären, ob Ihr Unternehmen unter das NIS-Gesetz fällt, was das konkret bedeutet, und wie Sie die geforderten organisatorischen Maßnahmen, Meldepflichten und Verantwortlichkeiten mit vertretbarem Aufwand umsetzen.

Mehr erfahren

Risikomanagement & Sicherheitsorganisation

Wir schaffen klare Abläufe, Zuständigkeiten und Entscheidungswege, damit Informationssicherheit im Alltag funktioniert – statt nur am Papier.

Sicherheitsbewusstsein (Awareness) & Schulungen

Praxisnahe Schulungen für Geschäftsführung und Mitarbeitende, damit alle wissen, welchen Beitrag sie zur Informationssicherheit leisten.

Audit & Begleitung bis zur Zertifizierung

Lückenanalyse, interne Audits und gezielte Vorbereitung auf das externe Zertifizierungsaudit – wir begleiten Sie mit klarem Blick und praxisnaher Erfahrung bis zum Zertifikat und bei der laufenden Verbesserung.

Einstiegsangebot · Fixpreis

Sicherheits-Schnellcheck für KMU

€ 1.000 Fixpreis, exkl. USt.

  • Strukturiertes Gespräch zu Ihrer aktuellen Situation (4 bis 6 Stunden)
  • Einschätzung zu NIS2-Betroffenheit und Anforderungen Ihrer Kunden
  • Überblick über die wichtigsten Lücken und Risiken
  • Kurzbericht mit priorisierten nächsten Schritten

Externer Sicherheitsverantwortlicher (CISO as a Service)

Die Rolle des Sicherheitsverantwortlichen als planbarer Service: fachliche Steuerung, klare Prioritäten und Vertretung inklusive – in drei Modellen vom strukturierten Einstieg bis zur vollständigen Begleitung auf Führungsebene.

Service ansehen
NIS2 · NISG 2026

Das neue NIS-Gesetz: Betrifft es Ihr Unternehmen?

Mit dem Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026) setzt Österreich die EU-Richtlinie NIS2 um. Das Gesetz gilt ab Oktober 2026 und verpflichtet deutlich mehr Unternehmen als bisher zu Maßnahmen für Informationssicherheit – viele davon zum ersten Mal.

Wir setzen risikobasiert um: Der Umfang folgt Ihrer tatsächlichen Gefährdungslage, nicht einer Standardliste – so entstehen keine Kosten für Maßnahmen, die in Ihrem Fall nichts bringen.

Wer direkt betroffen sein kann

Mittlere und große Unternehmen in bestimmten Sektoren – etwa Energie, Verkehr, Gesundheit, digitale Infrastruktur, Lebensmittel, Chemie oder Teile der Industrie. Als mittleres Unternehmen gilt grundsätzlich, wer mindestens 50 Mitarbeitende oder mehr als 10 Mio. € Jahresumsatz und Bilanzsumme hat. Für einige Dienste gilt das Gesetz unabhängig von der Größe.

Wer indirekt betroffen ist

Zulieferer und Dienstleister betroffener Unternehmen: Diese müssen die Sicherheit ihrer Lieferkette berücksichtigen und geben Anforderungen häufig weiter – über Verträge, Fragebögen oder Audits. Das betrifft auch Kleinbetriebe.

Was verlangt wird

Unter anderem ein Risikomanagement für Informationssicherheit, angemessene organisatorische und technische Maßnahmen, die Meldung erheblicher Sicherheitsvorfälle sowie die Verantwortung der Geschäftsleitung für die Umsetzung.

CISO as a Service

Externer Sicherheits­verantwortlicher – als planbarer Service

In den meisten Klein- und Mittelbetrieben lässt sich keine eigene Stelle für einen Sicherheitsverantwortlichen (CISO) besetzen – die Themen bleiben in der IT hängen, wo Zeit und Entscheidungsbefugnis fehlen. Wir übernehmen diese Rolle als Service: fachliche Steuerung, klare Prioritäten, fixe Monatspauschale.

Kein Beschäftigungsrisiko

Keine Personalsuche, keine Fixkosten und keine Abhängigkeit von einer einzelnen Schlüsselperson. Der Umfang ist quartalsweise anpassbar.

Immer besetzt

Urlaub, Krankenstand und Fluktuation sind abgedeckt: Hinter dem namentlichen Ansprechpartner steht ein Team mit dokumentiertem Stand.

Qualifikation inklusive

Erfahrene Fachleute ab dem ersten Monat. Weiterbildung, Aktualisierungen der Normen und Zertifizierungen tragen wir – nicht Ihr Budget.

Sofort wirksam und planbar

Start in wenigen Wochen statt monatelanger Suche. Fixe Monatspauschale statt Vollzeitgehalt inklusive Nebenkosten.

Neun Bausteine und drei Service-Modelle ansehen

Für wen wir arbeiten

Für österreichische KMU jeder Größe und Branche – den Aufwand passen wir an Ihr Unternehmen an.

Kleinbetriebe

Schlanke, pragmatische Lösungen ohne unnötigen Aufwand – auch ohne eigene IT-Abteilung. Unser Grundsatz: "so viel wie nötig, so wenig wie möglich".

Mittelstand & Zulieferer

Ihre Kunden verlangen Sicherheitsnachweise, schicken Fragebögen oder kündigen Audits an? Wir helfen Ihnen, Anforderungen aus der Lieferkette strukturiert und nachvollziehbar zu erfüllen.

Regulierte Unternehmen

Für Unternehmen mit gesetzlichen oder branchenspezifischen Vorgaben, etwa nach NIS2: Aufbau von Sicherheitsorganisation, Richtlinien, Rollen und Verantwortlichkeiten, die einer Prüfung standhalten.

Warum IT‑easy?

  • Spezialisierung auf organisatorische Informationssicherheit – Abläufe, Zuständigkeiten, Richtlinien – nicht nur Technik.
  • Kompetenz aus dem streng regulierten Bankensektor – dieses Wissen setzen wir mit Augenmaß für KMU ein.
  • Klare, verständliche Sprache – auch für Geschäftsführer ohne IT-Hintergrund.
  • Fokus auf nachhaltige Umsetzung statt einmaliger Projekte.
  • Flexible Zusammenarbeit: Beratung, Projektleitung oder externer Informationssicherheitsbeauftragter (ISB).

Aus der Praxis

Anonymisierte Beispiele, wie wir Unternehmen unterstützt haben.

Bankwesen · rund 10.000 Mitarbeitende

DORA-Anforderungen gezielt umgesetzt

Ausgangslage
Das Institut musste die Vorgaben der EU-Verordnung DORA zur digitalen operationalen Resilienz umsetzen und brauchte für einzelne Themenbereiche fachliche Verstärkung.
Vorgehen
Wir haben den Ist-Zustand den DORA-Anforderungen gegenübergestellt, die festgestellten Lücken bewertet und ihre Schließung gemeinsam mit den Fachbereichen umgesetzt.
Ergebnis
Die betreuten Bereiche wurden vollständig umgesetzt. Die erste DORA-Prüfung wurde bestanden.
Industriebetrieb · rund 2.000 Mitarbeitende

Sicherheitsorganisation von Grund auf aufgebaut

Ausgangslage
Es gab keine strukturierte Sicherheitsorganisation. Ein Managementsystem für Informationssicherheit (ISMS) musste vollständig neu aufgebaut werden.
Vorgehen
Nach einer Lückenanalyse haben wir Rollen und Verantwortlichkeiten, Richtlinien, Risikomanagement und die zugehörigen Abläufe von Grund auf aufgesetzt.
Ergebnis
Das ISMS ist in seinen Grundzügen implementiert und in Betrieb. Der nächste Schritt ist die Vorbereitung auf die NIS2-Anforderungen.

SaaS-Start-up · rund 15 Mitarbeitende

Weg zur ISO-27001-Zertifizierung

Ausgangslage
Das junge Unternehmen wollte Informationssicherheit früh strukturiert aufsetzen und benötigte dafür ein vollständiges ISMS.
Vorgehen
Wir haben das ISMS vollständig aufgebaut – zugeschnitten auf die Größe und die Arbeitsweise eines kleinen, schnell wachsenden Teams.
Ergebnis
Das ISMS ist vollständig implementiert, das Unternehmen ist nach ISO/IEC 27001 zertifiziert.

Unser Vorgehen

In drei Schritten zur gelebten Informationssicherheit.

Kennenlernen & Schnell-Check

Verständnis Ihrer Situation, erste Einschätzung zu ISO 27001 / NIS2.

Konzept & Maßnahmenplan

Priorisierte Maßnahmen, passend zu Ihren Ressourcen und regulatorischen Anforderungen.

Umsetzung & Begleitung

Umsetzung der organisatorischen Maßnahmen und Vorbereitung auf Audits.

Über uns

Die IT‑easy GmbH mit Sitz in Linz berät österreichische KMU zu organisatorischer Informationssicherheit und Compliance – ISO 27001, NIS2 / NISG 2026 und CISO as a Service.

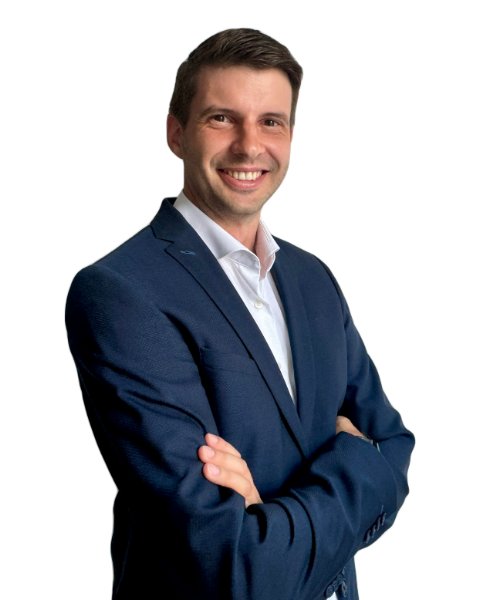
Porträt von Clemens Priglinger, Geschäftsführung der IT‑easy GmbH

Clemens Priglinger

Geschäftsführung, IT‑easy GmbH

Clemens Priglinger arbeitet seit mehreren Jahren in der organisatorischen Informationssicherheit – mit einem technischen Hintergrund aus IT-Betrieb und IT-Security-Studium. Als ISO/IEC 27001 Lead Auditor und NIS-Auditor kennt er beide Seiten des Tisches: den Aufbau von Sicherheitsorganisationen und deren Prüfung im Audit. Sein Schwerpunkt liegt auf österreichischen KMU, die Informationssicherheit nicht als Selbstzweck brauchen, sondern weil Kunden, Normen oder Gesetze es verlangen. Dabei geht es ihm um Maßnahmen, die im Arbeitsalltag tatsächlich funktionieren – verständlich erklärt, ohne Fachjargon und ohne Papier, das niemand liest.

Qualifikationen & Zertifikate

  • ISO/IEC 27001 Lead Auditor
  • NIS-Auditor
  • Studium im Bereich IT-Security
  • Mehrjährige Praxiserfahrung in der organisatorischen Informationssicherheit
LinkedIn-Profil

Häufige Fragen

Antworten auf die Fragen, die uns Geschäftsführerinnen und Geschäftsführer am häufigsten stellen.

Kontakt

Lassen Sie uns über Ihre Informationssicherheit sprechen. Vereinbaren Sie ein unverbindliches Erstgespräch – schreiben Sie uns einfach.

Linz, Oberösterreich

Beim Absenden öffnet sich Ihr E-Mail-Programm mit einer vorausgefüllten Nachricht. * Pflichtfelder